Le 27 juillet 2026, l'Omnibus numérique sur l'IA, le règlement (UE) 2026/1744, est entré en vigueur et a modifié le règlement sur l'intelligence artificielle, le règlement (UE) 2024/1689. De nombreux titres de presse l'ont résumé en un seul mot : report. Ce n'est qu'à moitié vrai. Les obligations relatives aux systèmes à haut risque ont été décalées, mais plusieurs autres ne l'ont pas été, et certaines s'appliquent depuis le 2 août 2026, exactement comme prévu.
Pour une entreprise qui utilise l'IA, c'est le moment d'avoir une vision juste de la situation. Le délai supplémentaire est réel, et il est préférable de le consacrer à la mise en place de la gouvernance qui permet à l'IA de se développer au sein de l'entreprise, plutôt que de suspendre son adoption.
Ce qui s'applique, et depuis quand
| Date | Ce qui s'applique |
|---|---|
| 2 février 2025 | Pratiques interdites (article 5) et maîtrise de l'IA (article 4). |
| 2 août 2025 | Obligations des fournisseurs de modèles d'IA à usage général (articles 53 et 55). |
| 2 août 2026 | Obligations de transparence (article 50). La Commission peut faire appliquer les règles relatives aux modèles d'IA à usage général, et le régime de sanctions est pleinement opérationnel. |
| 2 décembre 2026 | Marquage lisible par machine des contenus générés par l'IA pour les systèmes déjà mis sur le marché avant le 2 août 2026. Nouvelles interdictions introduites par l'Omnibus, visant l'IA qui génère des images intimes non consenties ou des contenus pédopornographiques. |
| 2 décembre 2027 | Systèmes à haut risque énumérés à l'annexe III (par exemple dans les domaines de l'emploi, de l'éducation, du crédit et de l'accès aux services essentiels). Auparavant le 2 août 2026. |
| 2 août 2028 | IA à haut risque intégrée dans des produits couverts par la législation d'harmonisation de l'Union (annexe I). Auparavant le 2 août 2027. |
Ce qui s'applique déjà aux entreprises qui utilisent l'IA
La plupart des entreprises ne sont pas des fournisseurs d'IA. Ce sont des déployeurs : elles utilisent dans leurs propres processus des systèmes conçus par d'autres. Pour elles, trois éléments comptent dès aujourd'hui.
- Maîtrise de l'IA (article 4). En vigueur depuis février 2025. L'Omnibus en a révisé la formulation et a confié à la Commission et aux États membres un rôle d'accompagnement, en particulier pour les PME, mais l'exigence demeure : les personnes qui utilisent l'IA dans leur travail doivent comprendre ce qu'elle fait et où elle peut se tromper.
- Transparence à l'égard des personnes (article 50). Depuis le 2 août 2026, les déployeurs doivent informer les personnes lorsqu'elles sont exposées à un système de reconnaissance des émotions ou de catégorisation biométrique, doivent signaler les hypertrucages et doivent indiquer qu'un texte publié dans le but d'informer le public sur des questions d'intérêt public a été généré par l'IA, sauf s'il a fait l'objet d'un contrôle humain et qu'une personne en assume la responsabilité éditoriale. Les fournisseurs doivent faire en sorte que les chatbots se présentent comme tels et marquer les contenus synthétiques de manière lisible par machine.
- Pratiques interdites (article 5). Déjà en vigueur, assorties des amendes les plus élevées.
Les sanctions ne sont pas symboliques. En vertu de l'article 99, les pratiques interdites peuvent coûter jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial, et la plupart des autres obligations jusqu'à 15 millions d'euros ou 3 %. Pour les PME, c'est le montant le plus faible des deux qui s'applique.
Ce qu'il faut préparer d'ici décembre 2027
Si certains de vos usages peuvent relever de l'annexe III (présélection de candidats, évaluation de salariés, évaluation de la solvabilité, tarification d'assurances), l'article 26 s'appliquera à vous en tant que déployeur. Concrètement, il vous demande :
- d'utiliser le système conformément à la notice d'utilisation du fournisseur ;
- de confier le contrôle humain à des personnes disposant de la compétence et de l'autorité nécessaires pour l'exercer ;
- de veiller à ce que les données d'entrée que vous contrôlez soient pertinentes et suffisamment représentatives au regard de la finalité ;
- de surveiller le système, de signaler les risques et les incidents graves, et d'en suspendre l'utilisation si nécessaire ;
- de conserver les journaux générés par le système pendant au moins six mois ;
- d'informer les représentants des travailleurs avant de l'utiliser sur le lieu de travail, et d'informer les personnes lorsqu'un système à haut risque prend des décisions les concernant ou contribue à de telles décisions.
Les organismes publics et certains déployeurs privés, comme ceux qui évaluent la solvabilité ou tarifient des assurances vie et santé, doivent également réaliser une analyse d'impact sur les droits fondamentaux (article 27). Les normes harmonisées qui conféreront une présomption de conformité sont encore en cours de finalisation par le CEN et le CENELEC : les organisations qui commencent dès maintenant auront donc défini leurs processus avant l'arrivée des normes, et non après.
En Italie, la loi 132/2025 désigne l'AgID comme autorité notifiante et l'ACN comme autorité de surveillance du marché et point de contact unique, tandis que la Banque d'Italie, la CONSOB et l'IVASS conservent leur rôle dans le secteur financier.
Vous confrontez vos usages de l'IA aux nouvelles échéances ? Nous pouvons vous montrer comment les contrôles décrits ci-dessous fonctionnent sur un workload réel. Contactez l'équipe TrustTwin OS.
Croissance et conformité vont dans le même sens
L'essentiel de ce que le règlement sur l'IA exige des déployeurs relève de toute façon des bonnes pratiques d'ingénierie : savoir ce que le système peut voir, maintenir un humain dans la boucle lorsque c'est important, conserver des traces, garder les données là où elles sont autorisées à se trouver. La difficulté tient au fait que la plupart des outils d'IA n'ont pas été conçus autour de ces principes. Les assistants connectés à un partage de fichiers non cloisonné voient tout ce que voit leur utilisateur. Les prompts quittent l'entreprise par défaut. Personne ne peut dire après coup où une tâche a été exécutée.
TrustTwin OS est conçu autour de principes qui peuvent rendre un déploiement conforme réalisable en pratique. Il ne rend personne conforme à lui seul, et nous ne le prétendons pas. Il fournit en revanche des contrôles qui correspondent à ce qu'exige la réglementation.
| Ce qu'exige le règlement sur l'IA | Comment TrustTwin OS y contribue |
|---|---|
| Données d'entrée pertinentes et maîtrisées (art. 26, paragraphe 4) ; minimisation des données au titre du RGPD | Chaque élément est rattaché dès sa création à un contexte, un groupe et un rôle. Les agents héritent des mêmes limites et ne connaissent que ce que ce contexte autorise. |
| Contrôle humain (art. 26, paragraphe 2) | Les agents agissent pour le compte d'une personne, avec des token à portée limitée et révocables, et demandent une confirmation avant d'agir dans un espace partagé. |
| Journaux et traçabilité (art. 26, paragraphes 5 et 6) | Les actions des agents sont auditées, et la couche de preuves conserve une trace de l'endroit où chaque workload a été exécuté et des décisions prises. |
| Protection et localisation des données (en lien avec le RGPD) | Traitement local, privé, limité à l'UE ou à un pays donné, appliqué sous forme de limites strictes. Si une règle de data residency ne peut être garantie, le workload n'est pas exécuté. |
| Maîtrise du lieu où s'effectue l'inférence | Avec Agents Node, les modèles s'exécutent sur la machine de l'utilisateur et les prompts ne la quittent pas pendant l'inférence. |
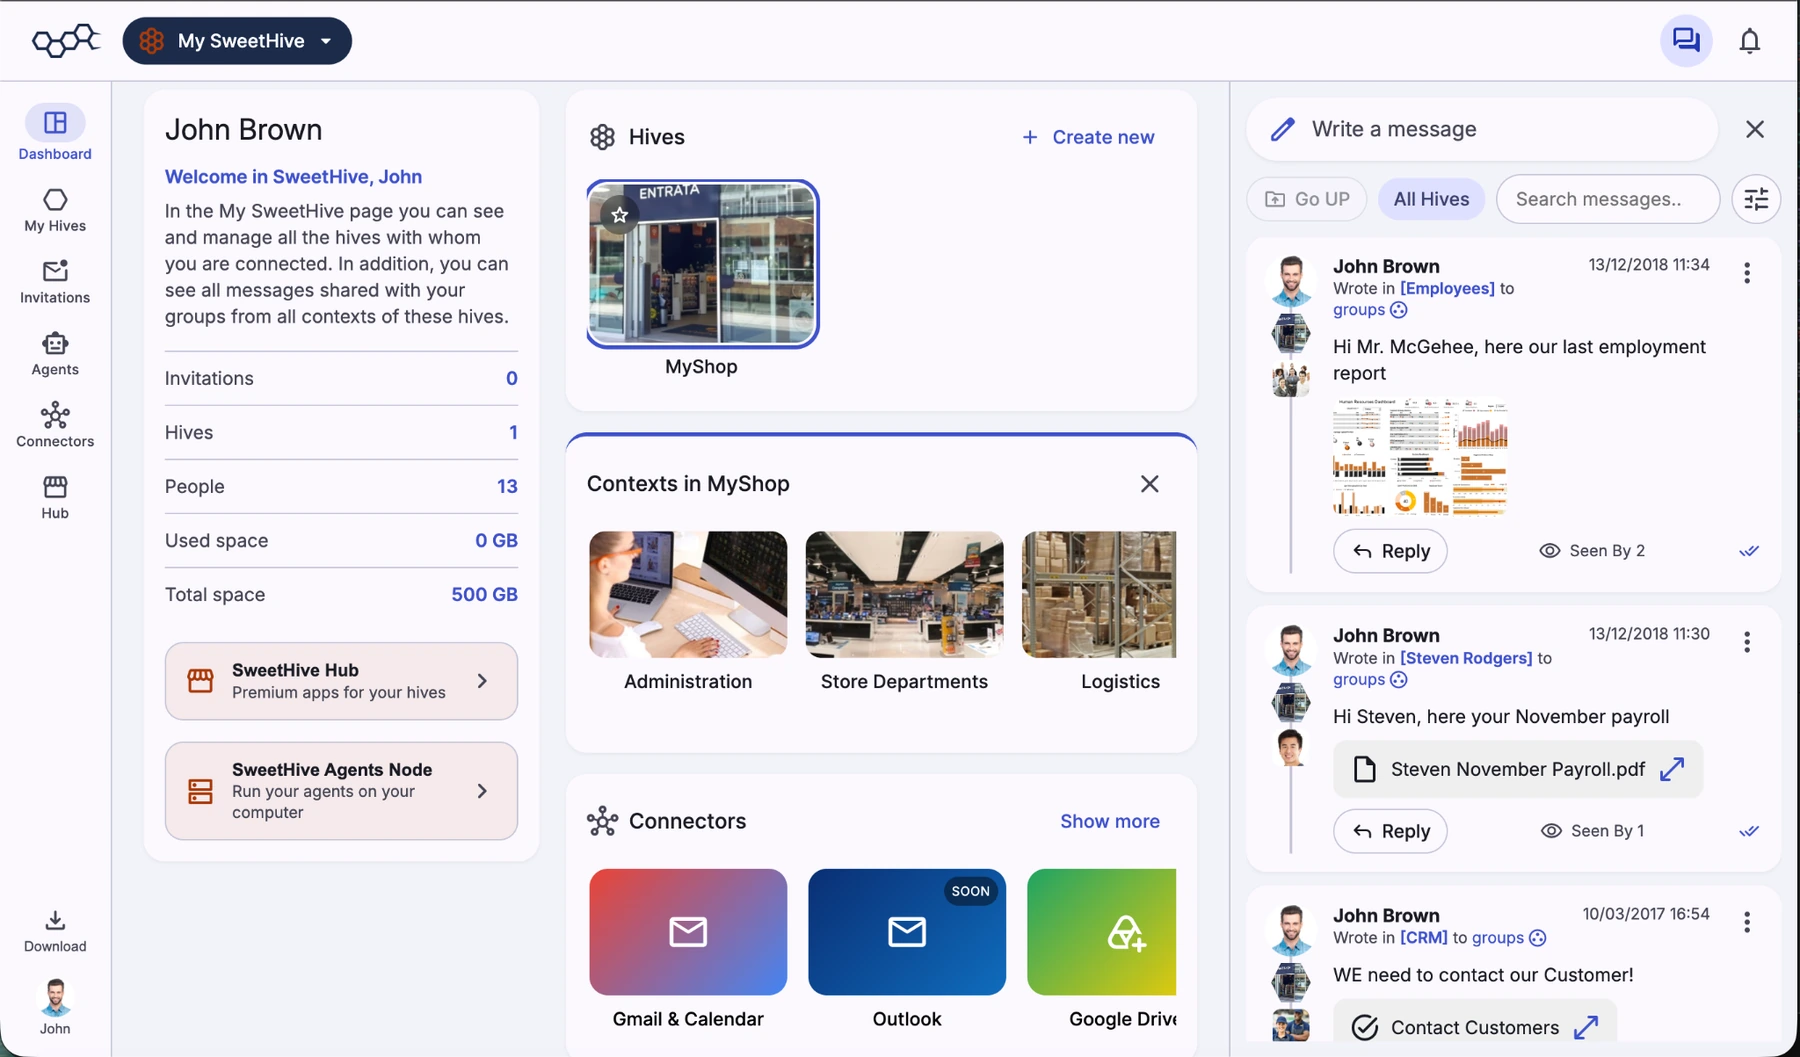
Ces contrôles fonctionnent déjà en production dans SweetHive, destiné aux petites et moyennes entreprises, et dans AerariumChain, où des institutions culturelles traitent des données relatives à des objets irremplaçables selon des règles strictes encadrant les destinations autorisées de ces données.
Quatre étapes pour le prochain trimestre
- Inventorier. Recenser chaque système d'IA utilisé, son fournisseur, les données auxquelles il accède et les décisions qu'il influence.
- Classer. Identifier les usages susceptibles de relever de l'annexe III, ceux qui déclenchent les obligations de transparence de l'article 50 et ceux qui présentent un faible risque.
- Délimiter les données. Veiller à ce que chaque assistant ou agent ne puisse accéder qu'aux informations nécessaires à sa tâche.
- Conserver des traces. Décider où les journaux sont stockés, pendant combien de temps et qui les examine.
Les obligations définitives dépendent toujours des modèles que vous déployez, du cas d'usage, de la classification des risques et de votre rôle de fournisseur ou de déployeur. Cet article constitue une information générale et non un conseil juridique. Il permet toutefois de montrer que la conformité est plus facile à atteindre sur une architecture conçue pour le contrôle que sur une architecture où le contrôle est ajouté après coup.
Sources
- Règlement (UE) 2024/1689 (règlement sur l'intelligence artificielle), texte consolidé sur EUR-Lex : eur-lex.europa.eu/eli/reg/2024/1689
- Règlement (UE) 2026/1744 (Omnibus numérique sur l'IA) : eur-lex.europa.eu/eli/reg/2026/1744
- Hunton Andrews Kurth, EU Digital Omnibus on AI enters into force, 28 juillet 2026 : hunton.com
- Gibson Dunn, EU AI Act Omnibus agreement, 27 mai 2026 : gibsondunn.com
- Jones Walker, Yes, August 2 still matters, 16 juillet 2026 : joneswalker.com
- Commission européenne, Code of Practice on marking and labelling of AI-generated content : digital-strategy.ec.europa.eu
- Département italien pour la transformation numérique, loi sur l'intelligence artificielle : innovazione.gov.it