Il 27 luglio 2026 è entrato in vigore l'Omnibus digitale sull'IA, il Regolamento (UE) 2026/1744, che ha modificato l'AI Act, il Regolamento (UE) 2024/1689. Molti titoli lo hanno riassunto in una sola parola: rinvio. È vero solo a metà. Gli obblighi per i sistemi ad alto rischio sono stati posticipati, ma diversi altri non lo sono stati, e alcuni hanno iniziato ad applicarsi il 2 agosto 2026, esattamente come previsto.
Per un'impresa che utilizza l'IA, questo è il momento di avere un quadro corretto. Il tempo aggiuntivo è reale, ed è meglio impiegarlo per costruire la governance che consente all'IA di crescere all'interno dell'azienda, non per sospenderne l'adozione.
Cosa si applica, e da quando
| Data | Cosa si applica |
|---|---|
| 2 febbraio 2025 | Pratiche vietate (articolo 5) e alfabetizzazione in materia di IA (articolo 4). |
| 2 agosto 2025 | Obblighi per i fornitori di modelli di IA per finalità generali (articoli 53 e 55). |
| 2 agosto 2026 | Obblighi di trasparenza (articolo 50). La Commissione può far rispettare le norme sui modelli di IA per finalità generali e il regime sanzionatorio è pienamente operativo. |
| 2 dicembre 2026 | Marcatura leggibile meccanicamente dei contenuti generati dall'IA per i sistemi già immessi sul mercato prima del 2 agosto 2026. Nuovi divieti introdotti dall'Omnibus, relativi all'IA che genera immagini intime non consensuali o materiale pedopornografico. |
| 2 dicembre 2027 | Sistemi ad alto rischio elencati nell'allegato III (ad esempio in materia di occupazione, istruzione, credito e accesso a servizi essenziali). In precedenza 2 agosto 2026. |
| 2 agosto 2028 | IA ad alto rischio integrata in prodotti disciplinati dalla normativa di armonizzazione dell'Unione (allegato I). In precedenza 2 agosto 2027. |
Cosa è già operativo per le imprese che utilizzano l'IA
La maggior parte delle imprese non è fornitore di IA. Sono deployer: utilizzano nei propri processi sistemi sviluppati da altri. Per loro, oggi contano tre aspetti.
- Alfabetizzazione in materia di IA (articolo 4). In vigore da febbraio 2025. L'Omnibus ne ha rivisto la formulazione e ha attribuito alla Commissione e agli Stati membri un ruolo di sostegno, in particolare per le PMI, ma resta l'aspettativa che chi utilizza l'IA sul lavoro comprenda cosa fa e dove può sbagliare.
- Trasparenza nei confronti delle persone (articolo 50). Dal 2 agosto 2026 i deployer devono informare le persone quando sono esposte a sistemi di riconoscimento delle emozioni o di categorizzazione biometrica, devono rendere noti i deepfake e devono dichiarare i testi generati dall'IA pubblicati allo scopo di informare il pubblico su questioni di interesse pubblico, salvo che siano stati sottoposti a revisione umana e che qualcuno ne detenga la responsabilità editoriale. I fornitori devono fare in modo che i chatbot si identifichino come tali e marcare i contenuti sintetici in un formato leggibile meccanicamente.
- Pratiche vietate (articolo 5). Già in vigore, con le sanzioni più elevate.
Le sanzioni non sono simboliche. Ai sensi dell'articolo 99, le pratiche vietate possono costare fino a 35 milioni di euro o il 7% del fatturato mondiale, e la maggior parte degli altri obblighi fino a 15 milioni di euro o il 3%. Per le PMI si applica il minore dei due importi.
Cosa preparare entro dicembre 2027
Se uno qualsiasi dei Suoi utilizzi può rientrare nell'allegato III (selezione dei candidati, valutazione dei dipendenti, valutazione del merito creditizio, determinazione dei premi assicurativi), l'articolo 26 Le si applicherà in qualità di deployer. In pratica, richiede di:
- utilizzare il sistema conformemente alle istruzioni del fornitore;
- affidare la sorveglianza umana a persone dotate della competenza e dell'autorità necessarie per esercitarla;
- garantire che i dati di input sotto il proprio controllo siano pertinenti e rappresentativi rispetto alla finalità;
- monitorare il sistema, segnalare i rischi e gli incidenti gravi e sospenderne l'uso quando necessario;
- conservare i log generati dal sistema per almeno sei mesi;
- informare i rappresentanti dei lavoratori prima di utilizzarlo sul luogo di lavoro e informare le persone quando un sistema ad alto rischio adotta decisioni che le riguardano o contribuisce ad adottarle.
Gli enti pubblici e alcuni deployer privati, come quelli che valutano il merito creditizio o determinano i premi delle assicurazioni sulla vita e sanitarie, devono inoltre effettuare una valutazione d'impatto sui diritti fondamentali (articolo 27). Le norme armonizzate che conferiranno una presunzione di conformità sono ancora in fase di finalizzazione da parte di CEN e CENELEC: le organizzazioni che iniziano ora definiranno i propri processi prima dell'arrivo delle norme, non dopo.
In Italia, la Legge 132/2025 designa AgID come autorità di notifica e ACN come autorità di vigilanza del mercato e punto di contatto unico, mentre Banca d'Italia, CONSOB e IVASS mantengono il proprio ruolo nel settore finanziario.
Sta mappando i Suoi utilizzi dell'IA rispetto alle nuove scadenze? Possiamo mostrarLe come funzionano su un workload reale i controlli descritti di seguito. Parli con il team di TrustTwin OS.
Crescita e conformità vanno nella stessa direzione
Gran parte di ciò che l'AI Act chiede ai deployer è comunque buona ingegneria: sapere cosa il sistema può vedere, mantenere un essere umano nel processo dove serve, conservare le registrazioni, tenere i dati dove è consentito che stiano. La difficoltà è che la maggior parte degli strumenti di IA non è stata progettata attorno a questi principi. Gli assistenti collegati a una condivisione di file indifferenziata vedono tutto ciò che vede il loro utente. I prompt escono dall'azienda per impostazione predefinita. A posteriori, nessuno è in grado di dire dove sia stata eseguita un'elaborazione.
TrustTwin OS è progettato attorno a principi che possono rendere praticabile un deployment conforme. Non rende nessuno conforme di per sé, e non lo sosteniamo. Ciò che fa è fornire controlli che corrispondono a quanto richiesto dal regolamento.
| Cosa chiede l'AI Act | Come lo supporta TrustTwin OS |
|---|---|
| Dati di input pertinenti e controllati (art. 26, par. 4); minimizzazione dei dati ai sensi del GDPR | Ogni elemento viene circoscritto al momento della creazione a un contesto, un gruppo e un ruolo. Gli agenti ereditano gli stessi confini e conoscono solo ciò che quel contesto consente. |
| Sorveglianza umana (art. 26, par. 2) | Gli agenti operano per conto di una persona, con token circoscritti e revocabili, e chiedono conferma prima di agire in uno spazio condiviso. |
| Log e tracciabilità (art. 26, par. 5 e 6) | Le azioni degli agenti sono sottoposte ad audit e il livello di evidenza conserva una registrazione di dove è stato eseguito ciascun workload e di quali decisioni sono state prese. |
| Protezione e residenza dei dati (insieme al GDPR) | Elaborazione locale, privata, solo UE o specifica per paese, applicata come limite vincolante. Se una regola di data residency non può essere garantita, il workload non viene eseguito. |
| Controllo su dove avviene l'inferenza | Con Agents Node, i modelli vengono eseguiti sul computer dell'utente e i prompt non ne escono durante l'inferenza. |
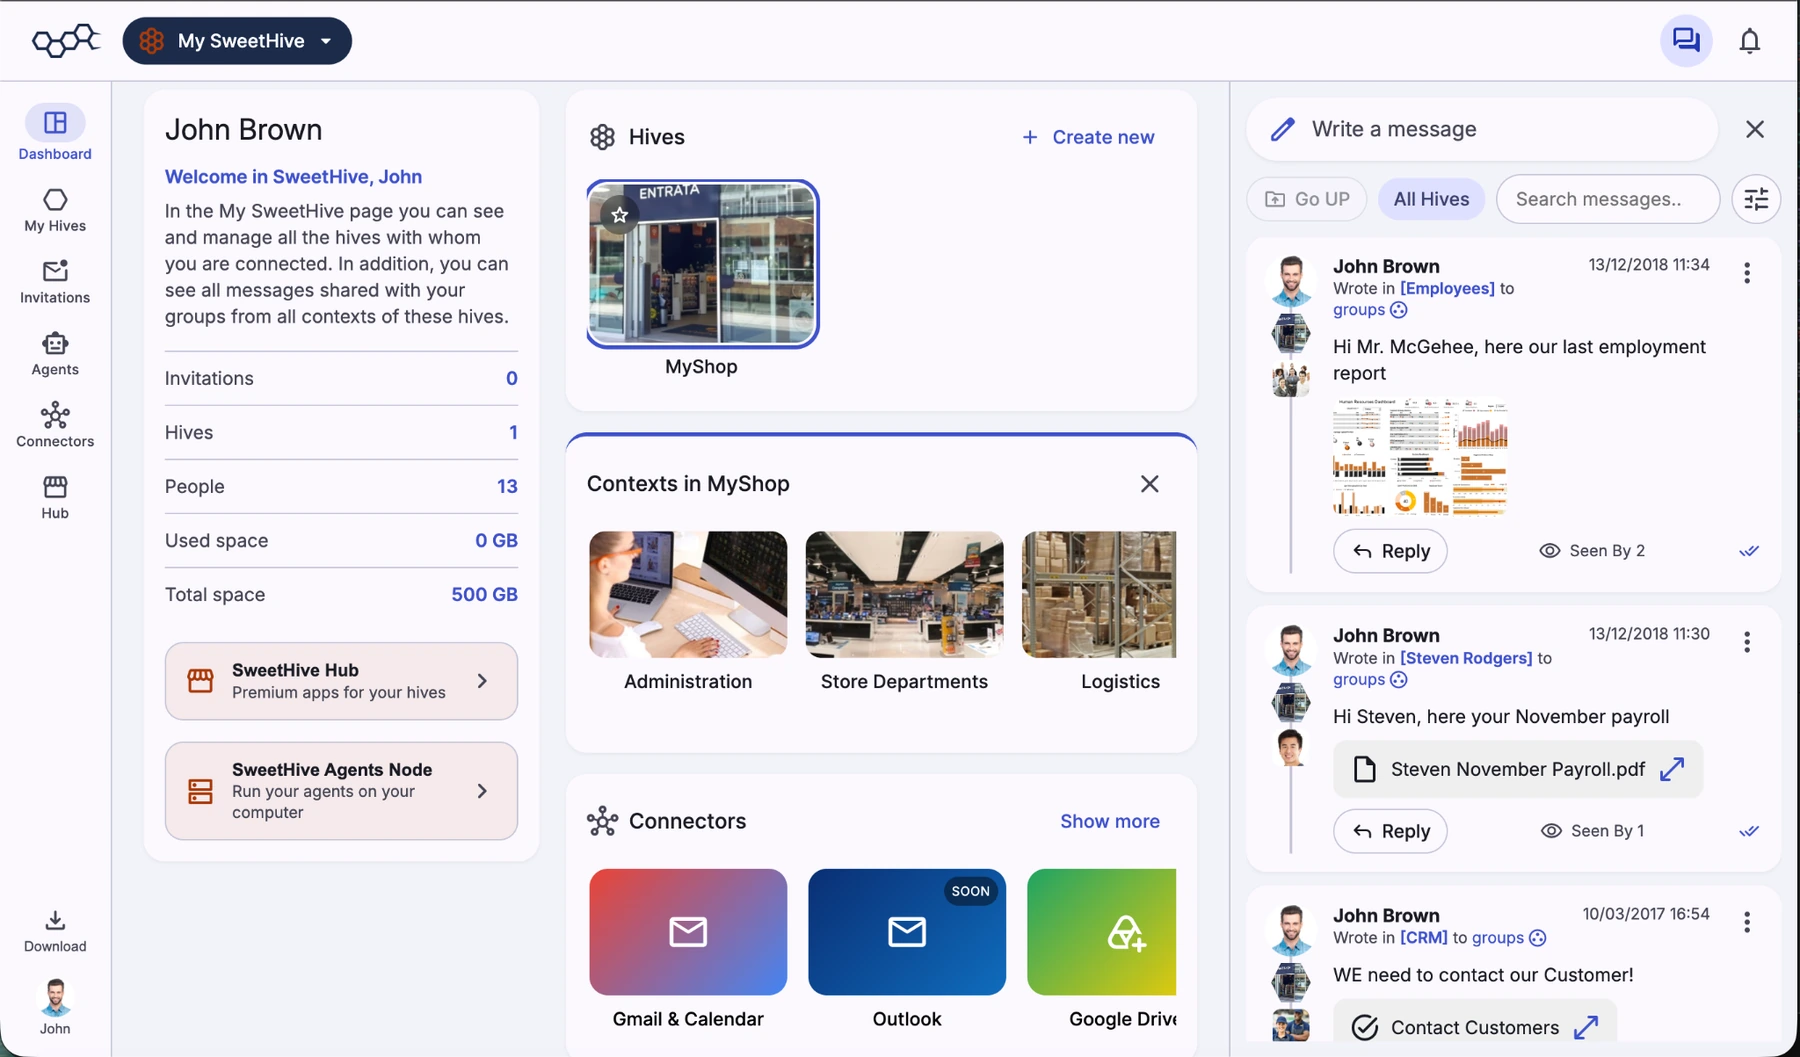
Questi controlli sono già operativi in produzione in SweetHive, per le piccole e medie imprese, e in AerariumChain, dove le istituzioni culturali trattano dati relativi a oggetti insostituibili nel rispetto di regole rigorose su dove tali dati possono essere trasferiti.
Quattro passi per il prossimo trimestre
- Inventario. Elencare ogni sistema di IA in uso, chi lo fornisce, quali dati vede e su quali decisioni incide.
- Classificazione. Individuare quali utilizzi potrebbero rientrare nell'allegato III, quali fanno scattare gli obblighi di trasparenza dell'articolo 50 e quali presentano un rischio basso.
- Delimitazione dei dati. Garantire che ciascun assistente o agente possa accedere solo alle informazioni richieste dal proprio compito.
- Conservazione delle registrazioni. Stabilire dove risiedono i log, per quanto tempo e chi li esamina.
Gli obblighi finali dipendono sempre dai modelli utilizzati, dal caso d'uso, dalla classificazione del rischio e dal proprio ruolo di fornitore o deployer. Il presente articolo ha carattere informativo generale e non costituisce consulenza legale. Ciò che può mostrare è che la conformità è più facile da raggiungere su un'architettura progettata per il controllo che su una in cui il controllo viene aggiunto in un secondo momento.
Fonti
- Regolamento (UE) 2024/1689 (AI Act), testo consolidato su EUR-Lex: eur-lex.europa.eu/eli/reg/2024/1689
- Regolamento (UE) 2026/1744 (Omnibus digitale sull'IA): eur-lex.europa.eu/eli/reg/2026/1744
- Hunton Andrews Kurth, EU Digital Omnibus on AI enters into force, 28 luglio 2026: hunton.com
- Gibson Dunn, EU AI Act Omnibus agreement, 27 maggio 2026: gibsondunn.com
- Jones Walker, Yes, August 2 still matters, 16 luglio 2026: joneswalker.com
- Commissione europea, Codice di buone pratiche sulla marcatura e l'etichettatura dei contenuti generati dall'IA: digital-strategy.ec.europa.eu
- Dipartimento per la trasformazione digitale, Legge sull'intelligenza artificiale: innovazione.gov.it