Am 27. Juli 2026 trat der Digital-Omnibus zur KI, die Verordnung (EU) 2026/1744, in Kraft und änderte die KI-Verordnung, die Verordnung (EU) 2024/1689. Viele Schlagzeilen fassten dies in einem Wort zusammen: Aufschub. Das ist nur die halbe Wahrheit. Die Pflichten für Hochrisiko-Systeme wurden verschoben, mehrere andere jedoch nicht, und einige gelten seit dem 2. August 2026, genau wie vorgesehen.
Für ein Unternehmen, das KI einsetzt, ist jetzt der richtige Zeitpunkt, sich ein zutreffendes Bild zu verschaffen. Der zusätzliche Zeitraum ist real, und er lässt sich am besten nutzen, um die Governance aufzubauen, mit der KI im Unternehmen wachsen kann, statt die Einführung auf Eis zu legen.
Was gilt, und seit wann
| Datum | Was gilt |
|---|---|
| 2. Februar 2025 | Verbotene Praktiken (Artikel 5) und KI-Kompetenz (Artikel 4). |
| 2. August 2025 | Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck (Artikel 53 und 55). |
| 2. August 2026 | Transparenzpflichten (Artikel 50). Die Kommission kann die Vorschriften für KI-Modelle mit allgemeinem Verwendungszweck durchsetzen, und das Sanktionsregime ist vollständig anwendbar. |
| 2. Dezember 2026 | Maschinenlesbare Kennzeichnung KI-generierter Inhalte für Systeme, die bereits vor dem 2. August 2026 in Verkehr gebracht wurden. Neue, durch den Omnibus eingeführte Verbote für KI, die nicht einvernehmliche intime Bilder oder Darstellungen sexuellen Kindesmissbrauchs erzeugt. |
| 2. Dezember 2027 | In Anhang III aufgeführte Hochrisiko-Systeme (zum Beispiel in den Bereichen Beschäftigung, Bildung, Kreditvergabe und Zugang zu grundlegenden Diensten). Zuvor 2. August 2026. |
| 2. August 2028 | Hochrisiko-KI in Produkten, die unter die Harmonisierungsrechtsvorschriften der Union fallen (Anhang I). Zuvor 2. August 2027. |
Was für Unternehmen, die KI einsetzen, bereits gilt
Die meisten Unternehmen sind keine KI-Anbieter. Sie sind Betreiber: Sie nutzen von anderen entwickelte Systeme in ihren eigenen Prozessen. Für sie sind heute drei Punkte maßgeblich.
- KI-Kompetenz (Artikel 4). In Kraft seit Februar 2025. Der Omnibus hat den Wortlaut überarbeitet und der Kommission sowie den Mitgliedstaaten eine unterstützende Rolle zugewiesen, insbesondere für KMU. Die Erwartung bleibt jedoch bestehen, dass Personen, die KI bei der Arbeit nutzen, verstehen, was sie leistet und wo sie Fehler machen kann.
- Transparenz gegenüber Personen (Artikel 50). Seit dem 2. August 2026 müssen Betreiber Personen darüber informieren, wenn sie einem Emotionserkennungssystem oder einem System zur biometrischen Kategorisierung ausgesetzt sind, Deepfakes offenlegen und KI-generierte Texte kennzeichnen, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren, es sei denn, sie wurden von Menschen überprüft und jemand trägt die redaktionelle Verantwortung. Anbieter müssen dafür sorgen, dass sich Chatbots als solche zu erkennen geben und synthetische Inhalte maschinenlesbar gekennzeichnet werden.
- Verbotene Praktiken (Artikel 5). Bereits in Kraft, mit den höchsten Geldbußen.
Die Sanktionen sind nicht symbolisch. Nach Artikel 99 können verbotene Praktiken bis zu 35 Mio. Euro oder 7 % des weltweiten Jahresumsatzes kosten, die meisten anderen Pflichten bis zu 15 Mio. Euro oder 3 %. Für KMU gilt jeweils der niedrigere der beiden Beträge.
Was bis Dezember 2027 vorzubereiten ist
Wenn einer Ihrer Anwendungsfälle unter Anhang III fallen könnte (Vorauswahl von Bewerbern, Bewertung von Beschäftigten, Prüfung der Kreditwürdigkeit, Preisgestaltung bei Versicherungen), gilt für Sie als Betreiber Artikel 26. In der Praxis verlangt er von Ihnen:
- das System gemäß der Gebrauchsanweisung des Anbieters zu verwenden;
- die menschliche Aufsicht Personen zu übertragen, die über die erforderliche Kompetenz und Befugnis verfügen;
- sicherzustellen, dass die Eingabedaten, die Ihrer Kontrolle unterliegen, im Hinblick auf den Zweck relevant und repräsentativ sind;
- das System zu überwachen, Risiken und schwerwiegende Vorfälle zu melden und die Nutzung bei Bedarf auszusetzen;
- die vom System erzeugten Protokolle mindestens sechs Monate lang aufzubewahren;
- die Arbeitnehmervertreter vor dem Einsatz am Arbeitsplatz zu informieren und Personen zu informieren, wenn ein Hochrisiko-System Entscheidungen über sie trifft oder dabei unterstützt.
Öffentliche Stellen und bestimmte private Betreiber, etwa solche, die die Kreditwürdigkeit prüfen oder Preise für Lebens- und Krankenversicherungen festlegen, müssen zudem eine Grundrechte-Folgenabschätzung durchführen (Artikel 27). Harmonisierte Normen, die eine Konformitätsvermutung begründen werden, werden von CEN und CENELEC noch fertiggestellt. Organisationen, die jetzt beginnen, legen ihre Prozesse also fest, bevor die Normen vorliegen, und nicht erst danach.
In Italien benennt das Gesetz Nr. 132/2025 die AgID als notifizierende Behörde und die ACN als Marktüberwachungsbehörde und zentrale Anlaufstelle, während die Banca d'Italia, die CONSOB und die IVASS ihre Rolle im Finanzsektor behalten.
Sie gleichen Ihre KI-Anwendungen mit den neuen Fristen ab? Wir zeigen Ihnen, wie die nachfolgend beschriebenen Kontrollen an einem realen Workload funktionieren. Sprechen Sie mit dem TrustTwin OS Team.
Wachstum und Compliance ziehen in dieselbe Richtung
Das meiste, was die KI-Verordnung von Betreibern verlangt, ist ohnehin gute Ingenieurspraxis: wissen, was das System sehen kann, dort einen Menschen einbinden, wo es darauf ankommt, Aufzeichnungen führen, Daten dort halten, wo sie sein dürfen. Die Schwierigkeit besteht darin, dass die meisten KI-Werkzeuge nicht nach diesen Prinzipien konzipiert wurden. Assistenten, die mit einer flachen Dateifreigabe verbunden sind, sehen alles, was ihr Nutzer sieht. Prompts verlassen standardmäßig das Unternehmen. Niemand kann im Nachhinein sagen, wo ein Auftrag ausgeführt wurde.
TrustTwin OS ist nach Prinzipien konzipiert, die einen regelkonformen Einsatz praktikabel machen können. Es macht niemanden von sich aus konform, und das behaupten wir auch nicht. Es stellt Ihnen vielmehr Kontrollen bereit, die den Anforderungen der Verordnung entsprechen.
| Was die KI-Verordnung verlangt | Wie TrustTwin OS dies unterstützt |
|---|---|
| Relevante, kontrollierte Eingabedaten (Art. 26 Abs. 4); Datenminimierung nach der DSGVO | Jedes Element wird bei seiner Erstellung einem Kontext, einer Gruppe und einer Rolle zugeordnet. Agenten übernehmen dieselben Grenzen und kennen nur das, was dieser Kontext zulässt. |
| Menschliche Aufsicht (Art. 26 Abs. 2) | Agenten handeln im Auftrag einer Person, mit begrenzten und widerrufbaren Token, und bitten um Bestätigung, bevor sie in einem gemeinsamen Bereich tätig werden. |
| Protokolle und Rückverfolgbarkeit (Art. 26 Abs. 5 und Abs. 6) | Aktionen der Agenten werden auditiert, und die Nachweisebene dokumentiert, wo jeder Workload ausgeführt wurde und welche Entscheidungen getroffen wurden. |
| Datenschutz und Data Residency (gemeinsam mit der DSGVO) | Lokale, private, ausschließlich EU-interne oder länderspezifische Verarbeitung, durchgesetzt als harte Grenzen. Kann eine Residency-Regel nicht garantiert werden, wird der Workload nicht ausgeführt. |
| Kontrolle darüber, wo die Inferenz stattfindet | Mit Agents Node laufen die Modelle auf dem eigenen Rechner des Nutzers, und Prompts verlassen ihn während der Inferenz nicht. |
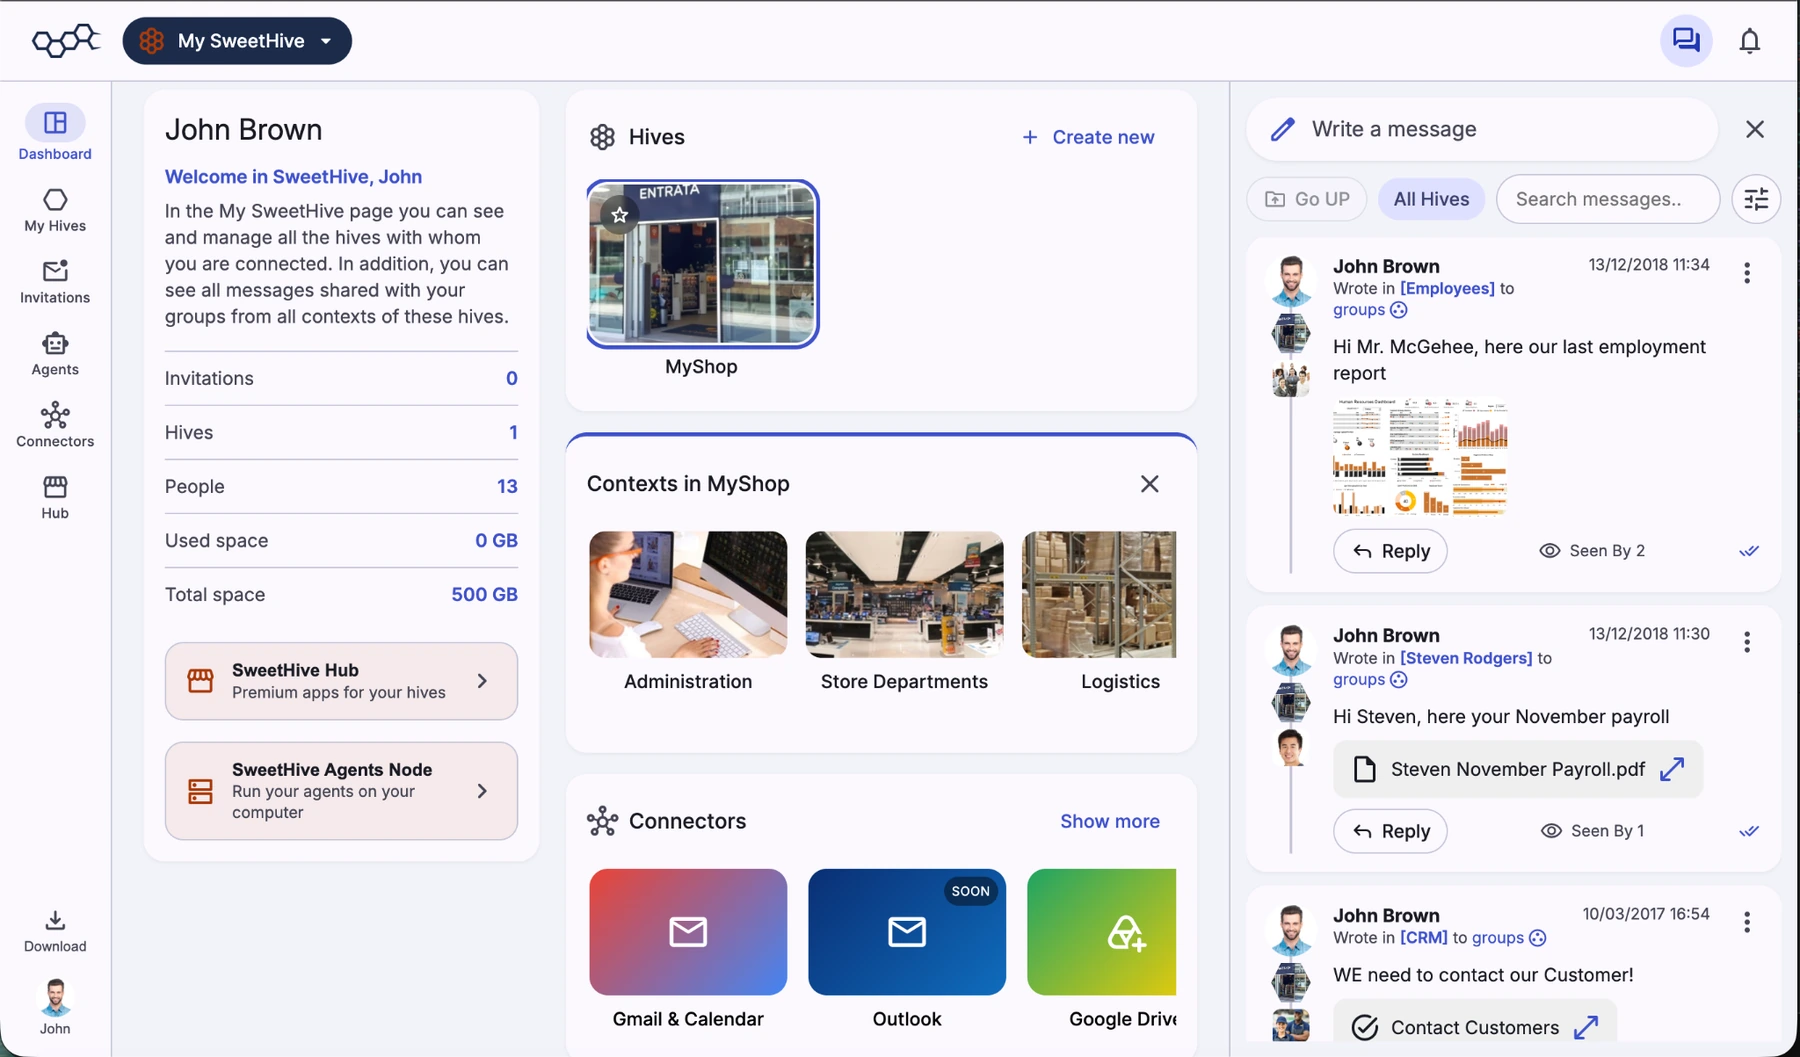
Diese Kontrollen sind bereits produktiv im Einsatz: in SweetHive für kleine und mittlere Unternehmen sowie in AerariumChain, wo Kultureinrichtungen Daten über unersetzliche Objekte nach strengen Regeln dazu verarbeiten, wohin diese Daten gelangen dürfen.
Vier Schritte für das nächste Quartal
- Bestandsaufnahme. Erfassen Sie jedes eingesetzte KI-System: wer es bereitstellt, welche Daten es sieht und welche Entscheidungen es berührt.
- Einstufung. Kennzeichnen Sie, welche Anwendungen unter Anhang III fallen könnten, welche Transparenzpflichten nach Artikel 50 auslösen und welche ein geringes Risiko aufweisen.
- Datenzugriff begrenzen. Stellen Sie sicher, dass jeder Assistent und jeder Agent nur auf die Informationen zugreifen kann, die seine Aufgabe erfordert.
- Aufzeichnungen führen. Legen Sie fest, wo Protokolle gespeichert werden, wie lange und wer sie prüft.
Die konkreten Pflichten hängen stets von den eingesetzten Modellen, dem Anwendungsfall, der Risikoeinstufung und Ihrer Rolle als Anbieter oder Betreiber ab. Dieser Artikel dient der allgemeinen Information und stellt keine Rechtsberatung dar. Er kann jedoch zeigen, dass sich Compliance auf einer Architektur, die für Kontrolle konzipiert ist, leichter erreichen lässt als auf einer, bei der Kontrolle nachträglich hinzugefügt wird.
Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), konsolidierte Fassung auf EUR-Lex: eur-lex.europa.eu/eli/reg/2024/1689
- Verordnung (EU) 2026/1744 (Digital-Omnibus zur KI): eur-lex.europa.eu/eli/reg/2026/1744
- Hunton Andrews Kurth, EU Digital Omnibus on AI enters into force, 28. Juli 2026: hunton.com
- Gibson Dunn, EU AI Act Omnibus agreement, 27. Mai 2026: gibsondunn.com
- Jones Walker, Yes, August 2 still matters, 16. Juli 2026: joneswalker.com
- Europäische Kommission, Verhaltenskodex zur Kennzeichnung KI-generierter Inhalte (Code of Practice on marking and labelling of AI-generated content): digital-strategy.ec.europa.eu
- Italienisches Ministerium für digitale Transformation (Dipartimento per la trasformazione digitale), Gesetz über künstliche Intelligenz: innovazione.gov.it