El 27 de julio de 2026 entró en vigor el Ómnibus Digital sobre IA, el Reglamento (UE) 2026/1744, que modificó el Reglamento de Inteligencia Artificial, el Reglamento (UE) 2024/1689. Muchos titulares lo resumieron en una sola palabra: aplazamiento. Eso es solo una verdad a medias. Las obligaciones para los sistemas de alto riesgo se han aplazado, pero otras no, y algunas empezaron a aplicarse el 2 de agosto de 2026, exactamente según lo previsto.
Para una empresa que utiliza IA, este es el momento de tener una visión clara de la situación. El tiempo adicional es real, y la mejor forma de aprovecharlo es construir la gobernanza que permita a la IA crecer dentro de la organización, no poner en pausa su adopción.
Qué se aplica y desde cuándo
| Fecha | Qué se aplica |
|---|---|
| 2 de febrero de 2025 | Prácticas prohibidas (artículo 5) y alfabetización en materia de IA (artículo 4). |
| 2 de agosto de 2025 | Obligaciones para los proveedores de modelos de IA de uso general (artículos 53 y 55). |
| 2 de agosto de 2026 | Obligaciones de transparencia (artículo 50). La Comisión puede hacer cumplir las normas sobre modelos de IA de uso general y el régimen sancionador está plenamente operativo. |
| 2 de diciembre de 2026 | Marcado legible por máquina de los contenidos generados por IA para los sistemas ya introducidos en el mercado antes del 2 de agosto de 2026. Nuevas prohibiciones añadidas por el Ómnibus, relativas a la IA que genera imágenes íntimas no consentidas o material de abuso sexual infantil. |
| 2 de diciembre de 2027 | Sistemas de alto riesgo enumerados en el anexo III (por ejemplo, en empleo, educación, crédito y acceso a servicios esenciales). Antes, el 2 de agosto de 2026. |
| 2 de agosto de 2028 | IA de alto riesgo integrada en productos regulados por la legislación de armonización de la Unión (anexo I). Antes, el 2 de agosto de 2027. |
Qué está ya en vigor para las empresas que utilizan IA
La mayoría de las empresas no son proveedores de IA. Son responsables del despliegue: utilizan sistemas desarrollados por terceros en sus propios procesos. Para ellas, hoy importan tres cosas.
- Alfabetización en materia de IA (artículo 4). En vigor desde febrero de 2025. El Ómnibus revisó la redacción y atribuyó a la Comisión y a los Estados miembros un papel de apoyo, especialmente para las pymes, pero se sigue esperando que las personas que utilizan IA en el trabajo comprendan qué hace y dónde puede fallar.
- Transparencia frente a las personas (artículo 50). Desde el 2 de agosto de 2026, los responsables del despliegue deben informar a las personas cuando estén expuestas a sistemas de reconocimiento de emociones o de categorización biométrica, deben revelar las ultrasuplantaciones (deepfakes) y deben indicar que un texto ha sido generado por IA cuando se publique con el fin de informar al público sobre asuntos de interés público, salvo que haya sido sometido a revisión humana y alguien asuma la responsabilidad editorial. Los proveedores deben hacer que los chatbots se identifiquen como tales y marcar los contenidos sintéticos de forma legible por máquina.
- Prácticas prohibidas (artículo 5). Ya en vigor, con las multas más elevadas.
Las sanciones no son simbólicas. Con arreglo al artículo 99, las prácticas prohibidas pueden costar hasta 35 millones de euros o el 7 % del volumen de negocios mundial, y la mayoría de las demás obligaciones hasta 15 millones de euros o el 3 %. Para las pymes se aplica el menor de los dos importes.
Qué preparar antes de diciembre de 2027
Si alguno de sus usos pudiera entrar en el ámbito del anexo III (selección de candidatos, evaluación de empleados, evaluación de la solvencia crediticia, fijación de precios de seguros), se le aplicará el artículo 26 como responsable del despliegue. En la práctica, exige:
- utilizar el sistema conforme a las instrucciones del proveedor;
- encomendar la supervisión humana a personas con la competencia y la autoridad necesarias para ejercerla;
- garantizar que los datos de entrada bajo su control sean pertinentes y representativos para la finalidad prevista;
- vigilar el sistema, notificar los riesgos y los incidentes graves y suspender su uso cuando sea necesario;
- conservar los registros generados por el sistema durante al menos seis meses;
- informar a los representantes de los trabajadores antes de utilizarlo en el lugar de trabajo e informar a las personas cuando un sistema de alto riesgo tome decisiones sobre ellas o ayude a tomarlas.
Los organismos públicos y algunos responsables del despliegue privados, como quienes evalúan la solvencia crediticia o fijan los precios de seguros de vida y de salud, deben además realizar una evaluación de impacto relativa a los derechos fundamentales (artículo 27). Las normas armonizadas que otorgarán la presunción de conformidad aún están siendo ultimadas por CEN y CENELEC, de modo que las organizaciones que empiecen ahora definirán sus procesos antes de que lleguen las normas, no después.
En Italia, la Ley 132/2025 designa a AgID como autoridad notificante y a ACN como autoridad de vigilancia del mercado y punto de contacto único, mientras que la Banca d'Italia, CONSOB e IVASS mantienen su función en el sector financiero.
¿Está contrastando sus usos de IA con las nuevas fechas? Podemos mostrarle cómo funcionan los controles descritos a continuación sobre un workload real. Hable con el equipo de TrustTwin OS.
Crecimiento y cumplimiento avanzan en la misma dirección
La mayor parte de lo que el Reglamento de IA exige a los responsables del despliegue es, en cualquier caso, buena ingeniería: saber qué puede ver el sistema, mantener a una persona en el circuito donde importa, conservar registros, mantener los datos donde está permitido que estén. La dificultad es que la mayoría de las herramientas de IA no se diseñaron en torno a estas ideas. Los asistentes conectados a un repositorio de archivos plano ven todo lo que ve su usuario. Los prompts salen de la organización por defecto. Nadie puede decir después dónde se ejecutó una tarea.
TrustTwin OS está diseñado en torno a principios que pueden hacer viable un despliegue conforme. No hace que nadie cumpla la normativa por sí solo, y no afirmamos que lo haga. Lo que hace es proporcionar controles que se corresponden con lo que exige el reglamento.
| Qué exige el Reglamento de IA | Cómo lo respalda TrustTwin OS |
|---|---|
| Datos de entrada pertinentes y controlados (art. 26, apartado 4); minimización de datos con arreglo al RGPD | Cada elemento se asigna, en el momento de su creación, a un contexto, un grupo y un rol. Los agentes heredan los mismos límites y solo conocen lo que ese contexto permite. |
| Supervisión humana (art. 26, apartado 2) | Los agentes actúan en nombre de una persona, con tokens de alcance limitado y revocables, y piden confirmación antes de actuar en un espacio compartido. |
| Registros y trazabilidad (art. 26, apartados 5 y 6) | Las acciones de los agentes se auditan, y la capa de evidencias conserva un registro de dónde se ejecutó cada workload y qué decisiones se tomaron. |
| Protección de datos y data residency (junto con el RGPD) | Procesamiento local, privado, exclusivamente en la UE o en un país concreto, aplicado como límite estricto. Si no se puede garantizar una regla de data residency, el workload no se ejecuta. |
| Control sobre dónde se realiza la inferencia | Con Agents Node, los modelos se ejecutan en el propio equipo del usuario y los prompts no salen de él durante la inferencia. |
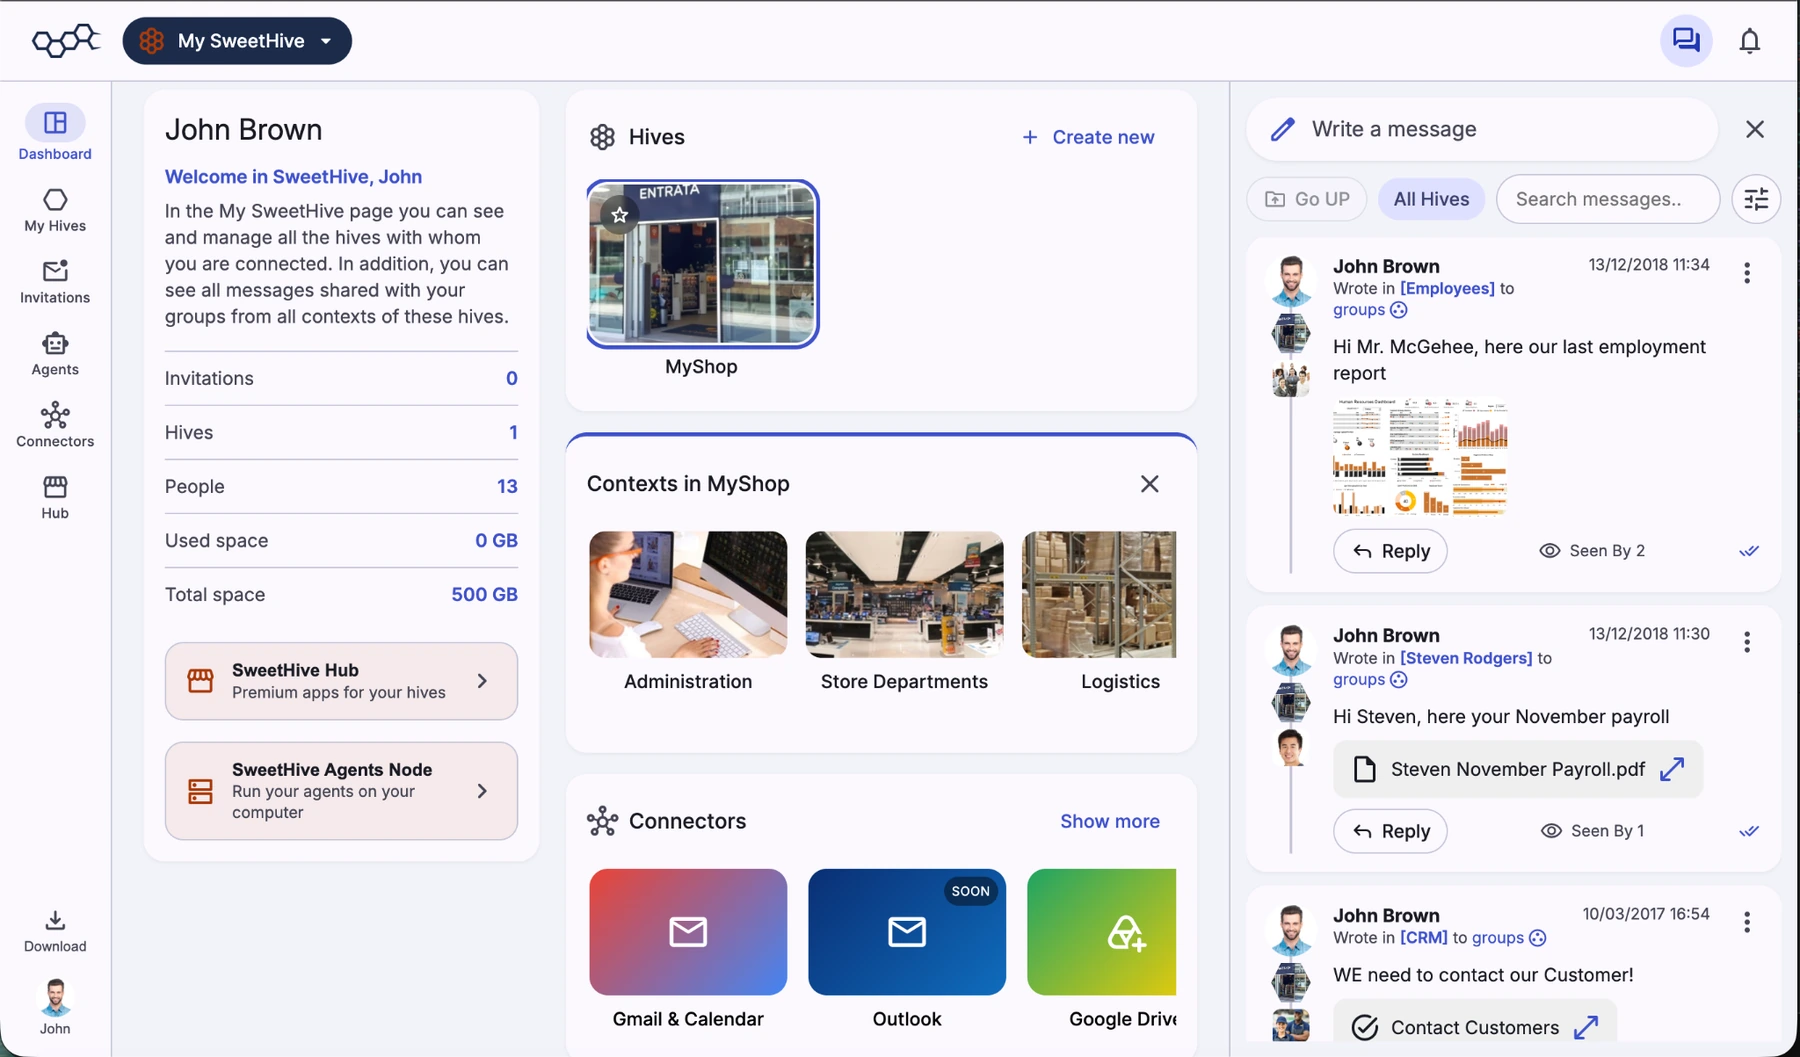
Estos controles ya funcionan en producción en SweetHive, para pequeñas y medianas empresas, y en AerariumChain, donde instituciones culturales procesan datos sobre objetos irremplazables con arreglo a normas estrictas sobre adónde pueden ir esos datos.
Cuatro pasos para el próximo trimestre
- Inventario. Enumere todos los sistemas de IA en uso, quién los proporciona, qué datos ven y en qué decisiones intervienen.
- Clasificación. Señale qué usos podrían entrar en el ámbito del anexo III, cuáles activan las obligaciones de transparencia del artículo 50 y cuáles son de bajo riesgo.
- Delimitación de los datos. Asegúrese de que cada asistente o agente solo pueda acceder a la información que requiere su tarea.
- Conservación de registros. Decida dónde se guardan los registros, durante cuánto tiempo y quién los revisa.
Las obligaciones finales dependen siempre de los modelos que se desplieguen, del caso de uso, de la clasificación de riesgo y de su función como proveedor o responsable del despliegue. Este artículo ofrece información general, no asesoramiento jurídico. Lo que sí puede mostrar es que el cumplimiento resulta más fácil de alcanzar sobre una arquitectura concebida para el control que sobre una en la que el control se añade a posteriori.
Fuentes
- Reglamento (UE) 2024/1689 (Reglamento de Inteligencia Artificial), texto consolidado en EUR-Lex: eur-lex.europa.eu/eli/reg/2024/1689
- Reglamento (UE) 2026/1744 (Ómnibus Digital sobre IA): eur-lex.europa.eu/eli/reg/2026/1744
- Hunton Andrews Kurth, EU Digital Omnibus on AI enters into force, 28 de julio de 2026: hunton.com
- Gibson Dunn, EU AI Act Omnibus agreement, 27 de mayo de 2026: gibsondunn.com
- Jones Walker, Yes, August 2 still matters, 16 de julio de 2026: joneswalker.com
- Comisión Europea, Código de buenas prácticas sobre el marcado y el etiquetado de contenidos generados por IA: digital-strategy.ec.europa.eu
- Departamento para la Transformación Digital de Italia, Ley sobre inteligencia artificial: innovazione.gov.it